引言
在数字化转型持续深入的今天,信息系统已成为组织运行的核心基础设施,而网络与信息安全软件开发则是保障这一基础设施可靠运转的关键手段。信息系统安全管理关注制度、流程与治理,安全软件开发关注技术实现与产品能力,二者相互支撑、密不可分。本文围绕信息系统安全管理的框架要点与安全软件开发的过程实践展开分析,探讨如何将管理要求融入开发全生命周期,构建可持续的安全能力。
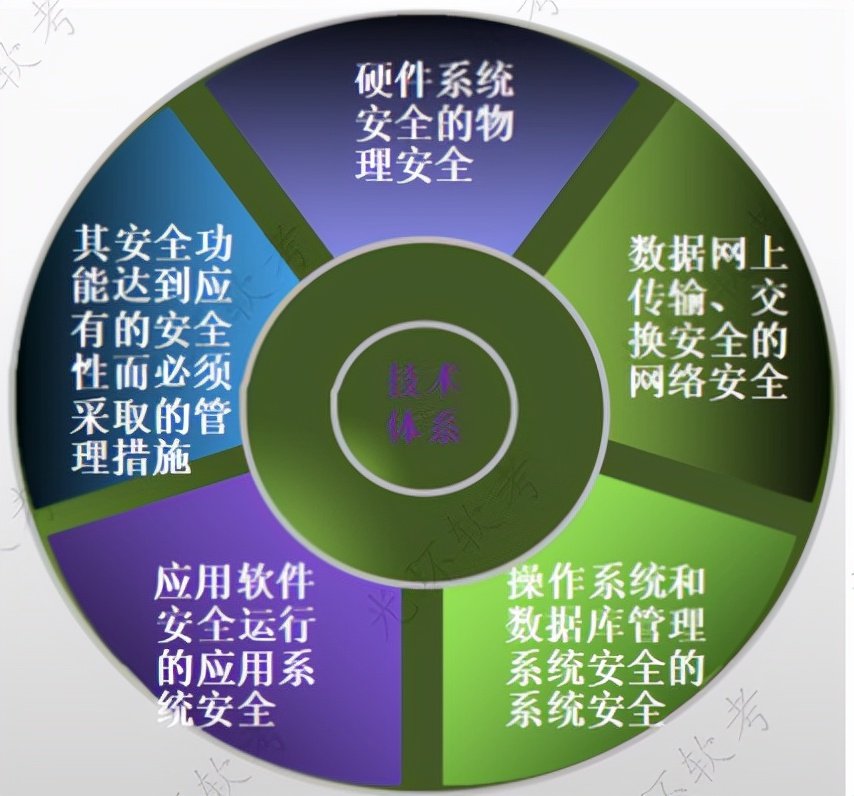
一、信息系统安全管理的核心框架
信息系统安全管理是一项系统性工程,其目标是在组织层面建立可治理、可度量、可追溯的安全机制.Common的管理框架包括以下几个层面:
- 策略与制度层:制定信息安全方针、总体策略和实施细则,明确安全目标、责任分工与奖惩机制,形成从上至下的制度体系。
- 组织与人员层:设立安全管理机构或岗位,落实安全责任制;开展安全意识培训与岗位技能考核,降低人为风险。
- 风险评估与治理层:定期开展资产识别、威胁分析与脆弱性评估,依据风险等级采取规避、转移、减轻或接受等处置策略。
- 运行与监控层:通过日志审计、入侵检测、漏洞管理、应急响应等手段,实现对安全事件的及时发现与处置。
- 合规与审计层:对照等级保护、ISO/IEC 27001等标准要求开展合规建设与内部审计,持续改进管理体系。
值得强调的是,安全管理应遵循“三分技术、七分管理”的原则。技术手段只有在制度约束和流程保障下才能发挥应有作用,缺乏管理的安全系统往往形同虚设。
二、网络与信息安全软件开发的过程要点
安全软件不同于普通应用软件,其自身安全性直接关系到所保护信息的机密性、完整性和可用性。因此,安全软件开发应在需求、设计、编码、测试、部署和运维各阶段嵌入安全活动:
- 需求阶段:识别安全需求与合规要求,明确认证授权、数据保护、审计追踪等安全功能指标,并进行滥用场景分析。
- 设计阶段:开展威胁建模,识别攻击面与信任边界;采用最小权限、纵深防御、默认安全等设计原则,避免架构层面的系统性缺陷。
- 编码阶段:遵循安全编码规范,防范注入、跨站脚本、缓冲区溢出、不安全反序列化等常见漏洞;对第三方组件进行来源审查与漏洞跟踪。
- 测试阶段:结合静态代码分析、动态测试、模糊测试和渗透测试,覆盖功能安全与边界异常场景;建立缺陷分级与修复闭环。
- 部署与运维阶段:实施安全配置基线、密钥与凭据管理、补丁更新和日志集中管理,并制定应急响应预案。
将上述活动固化到软件开发生命周期(SDLC)中,形成“安全左移”的开发模式,可以显著降低修复成本和安全事故概率。
三、管理要求与开发实践的融合
信息系统安全管理与安全软件开发之间存在天然的衔接关系。管理层面的策略、风险评估和合规要求,需要通过具体的安全产品功能落地;而安全软件在开发过程中暴露的漏洞和风险,也应反馈到管理体系的持续改进中。
融合的关键在于:一是建立统一的安全需求管理机制,将管理策略转化为可验证的技术需求;二是推动安全评审与开发评审同步开展,避免“两张皮”;三是通过度量指标(如漏洞密度、修复周期、安全事件数量)连接管理绩效与技术效果,实现闭环治理。
四、挑战与发展趋势
当前,云计算、物联网和人工智能的普及使系统边界日益模糊,供应链攻击、勒索软件和零日漏洞等威胁持续演进,传统边界防护模式面临挑战。相应地,安全软件开发呈现以下趋势:DevSecOps将安全自动化嵌入持续集成与交付流程;软件物料清单(SBOM)提升供应链透明度;零信任架构重构访问控制逻辑;安全编排与自动化响应提升处置效率。
安全管理也需从合规驱动转向风险驱动,更加注重实战化演练和持续监测能力建设,以适应动态变化的威胁环境。
##
信息系统安全管理为组织提供治理框架与制度保障,网络与信息安全软件开发为安全目标提供技术载体与实现路径。两者只有协同推进、相互验证,才能形成完整的安全防护体系。组织应以风险管理为主线,以生命周期嵌入为抓手,以度量与改进为牵引,持续提升信息系统的整体安全水平。